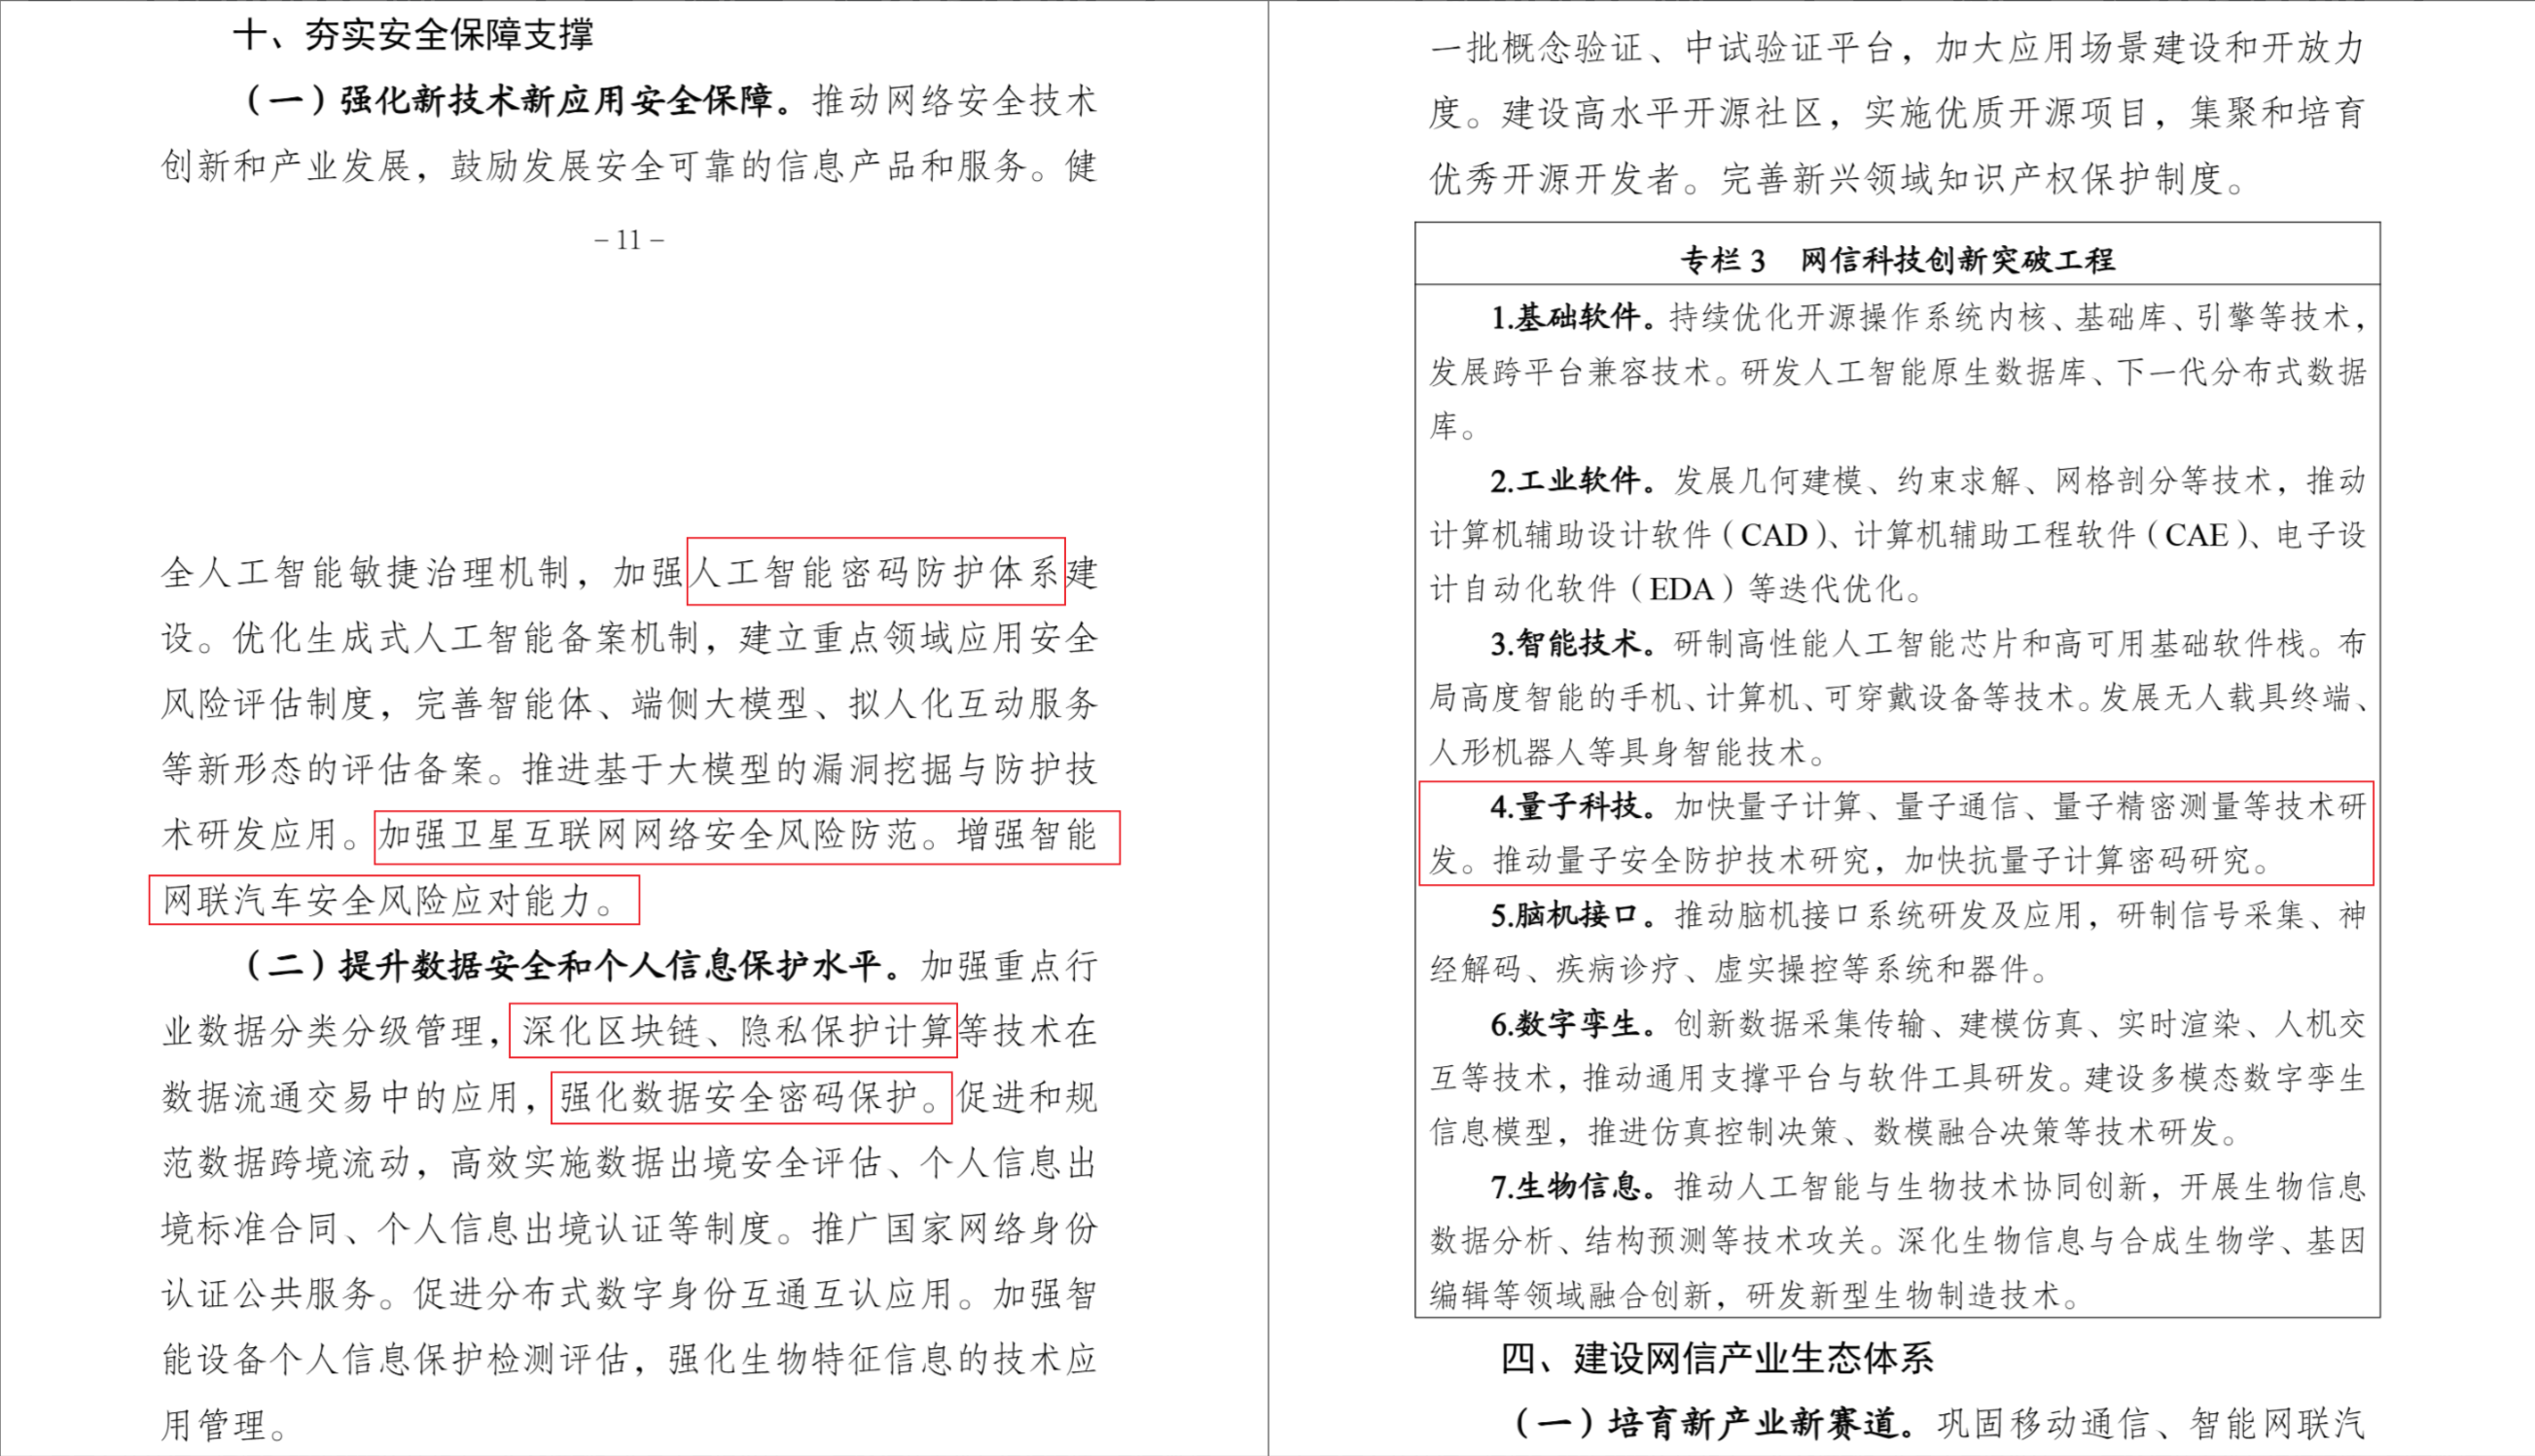
近日,中央网络安全和信息化委员会印发《国家信息化“十五五”规划》(以下简称《规划》),将宏观的安全要求进一步细化落实到具体的网络安全、数据安全保障能力建设上。
端侧智能全面爆发,带来海量数据交互和愈加复杂的应用场景,对芯片架构、处理能力与信息安全防护提出了更高要求。
设计即安全,连接即安全
传统安全方案难以应对智能化挑战,外挂安全模块的密钥运算需经外部总线,攻击者可在板级探测;同时信任链起点仍在通用 MCU,无法覆盖启动阶段。芯片需从设计之初就实现原生安全,从而确保设备感知的数据自生成的那一刻起,便天然具备可信与可溯源的属性。
珈港科技基于物理不可克隆函数(PUF)将密钥派生机制融入芯片底层架构,并结合主动防御技术和硬件级颗粒度访问控制,实现零信任。从芯片上电后的第一个电压信号开始,就建立起一条不可篡改的信任链和一张立体式防护网。
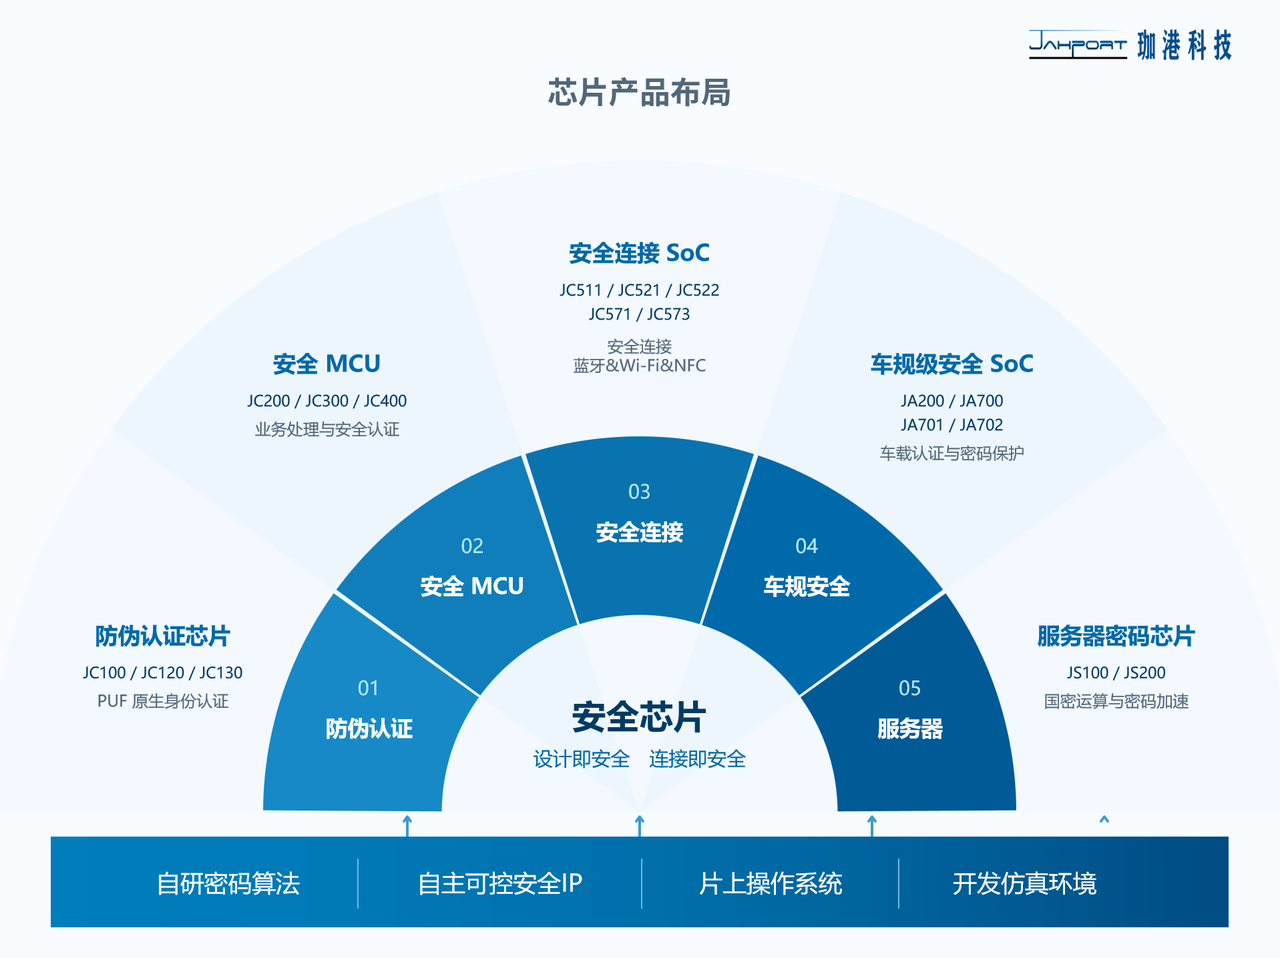
围绕不同场景的安全需求,珈港科技开发了面向车载、工业安全场景的JA7XX系列车规安全任务处理器、面向设备身份认证的JC1XX系列消费级防伪认证芯片、面向物联网无线安全通信的JC5XX系列安全连接SoC、面向原生安全功能开发场景的JC3XX系列安全MCU、面向底层基础设施的JS2XX系列服务器密码芯片等。
对于同时涉及终端、边缘节点和云平台的项目,珈港科技通过统一的密码基础设施衔接设备注册、证书签发、身份验证与证书更新的各个环节。原生安全的软硬件协同优化让系统设计能够兼顾各类节点对性能、功耗和部署成本的不同要求。
在“推动量子安全防护技术研究,加快抗量子计算密码研究”的政策导向下,量子安全和抗量子密码技术逐步从理论走向落地。以车载安全场景为例,车载节点通常需伴随整车较长的生命周期,密码算法的长期适用性成为选型的重要考量。
珈港科技前瞻性布局抗量子密码学算法(PQC),JA7XX系列安全任务处理器,采用多核异构设计(自主设计的兼容RISC-V指令集的安全AP核、经典公钥算法与抗量子算法一体化设计的KP核及独立安全策略SP核),原生支持 ML-KEM、ML-DSA 和 SLH-DSA 后量子密码算法,符合CC EAL5+认证标准,结合珈港科技在密码学、芯片设计、系统平台领域的一系列技术成果,形成兼顾普适兼容性、高性能和高可靠性的全生命周期安全解决方案,目前正在电力、卫星通信、金融、数字资产保护等众多行业同步导入。
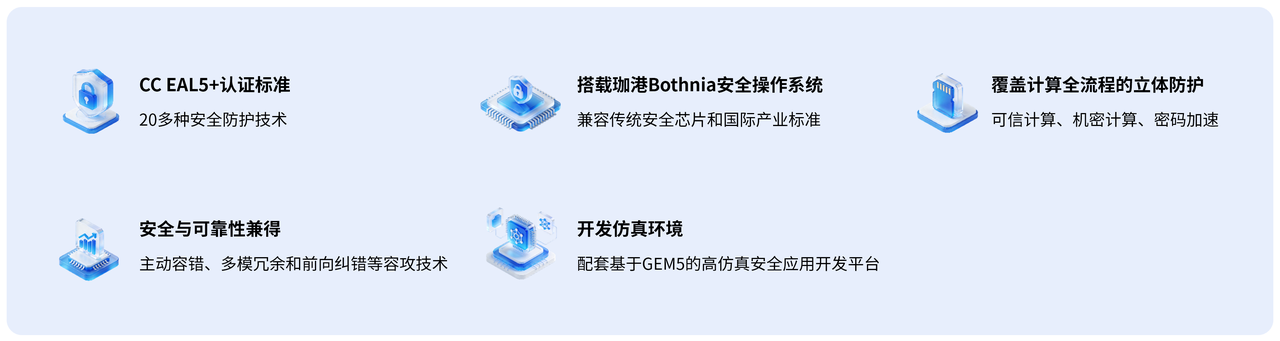
注:珈港安全芯片开发平台特性
数据要流动,密码就得同行
随着产业数字化不断深入,一台设备采集的数据,可能成为另一套系统作出判断、下发指令的依据。设备身份是否可信、数据在传输中是否被篡改,关系到后续业务能否可靠运行。《规划》提出“深化区块链、隐私保护计算等技术在数据流通交易中的应用,强化数据安全密码保护”——数据流动必须有代价可控的保护机制。然而,从工程实践看,设备到网关、边缘节点再到云平台,密钥常存于通用MCU Flash中,拆板易得;明文传输、软加密、硬编码等问题频频出现。
传统处理器上增加一个安全模块不能实现真正安全。解决上述问题,需要把安全能力前移到芯片和采集端。珈港科技具备从芯片开始的全流程、全生命周期数据安全管理能力,以密码算法、安全芯片、片上操作系统、密码机服务器等硬件产品为底座,以标识管理系统、密钥管理系统、token服务平台等系统产品为支撑,依托设备端加密采集、区块链存证核验及平台授权计算技术的深度融合,实现“数据可用不可见”的隐私计算服务。需求方无需取得原始明细,即可获得计算结果,让数据流动真正实现可管、可控、可追溯。
从"互联"到"互信",系统需要一张可验证的身份底座
设备可信、单链路加密并不等于系统全局可信。跨域协作中身份碎片化、凭证不统一、行为难追溯,往往导致“连得上”却“信不过”。智能体互信互联互操作持续推进,可验证身份底座成为系统互信的前提。行业需将分散的身份、凭证与密码能力组织成跨域可验证、可追溯的信任基础。
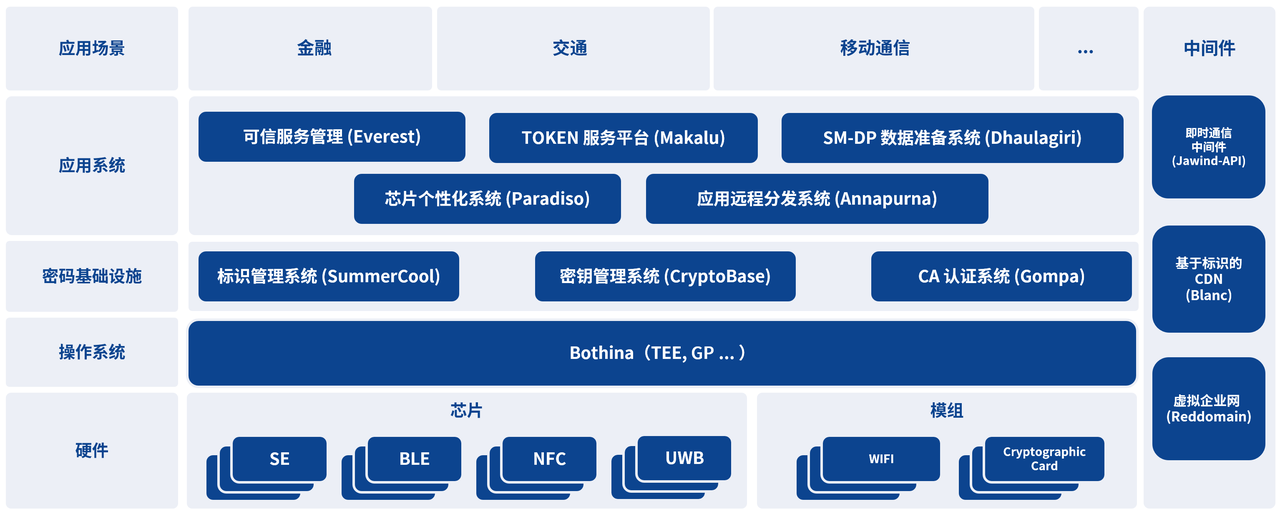
注:珈港安全分发系列产品
落到工程上,需回答三个核心问题:身份是否唯一可信,内容是否完整未被篡改,责任是否可追溯可界定。零信任并非单一网关部署,而是每次跨域访问都重新验证。其实现路径在于把信任根下沉到芯片,使端、边、云基于同一套密码体系拉通,让身份、数据和行为在系统间可验证、可追溯、可定责。
-——
面对人工智能技术广泛应用带来的日益复杂多变的信息安全威胁,信息安全不仅是技术层面的核心问题,更是企业持续运营和产业安全的关键保障,是维护国家安全与利益的重要防线。 这就要求产业具备持续技术创新与前瞻性战略布局能力,构建覆盖全生命周期的安全防护体系。
珈港科技基于团队近三十年在安全、密码与应用领域的学界和业界积累,充分评估规模量产需求并融合产业实际应用,致力于将底层安全能力落地于真实业务场景,推动芯片安全从“被动防御”向“主动免疫”的范式转变,为万物智联时代筑牢可信数据底座。